
Một công cụ phần mềm mới có tên Massistant, do tập đoàn công nghệ Trung Quốc phát triển, đang được sử dụng để trích xuất tin nhắn, hình ảnh, lịch sử vị trí và nhiều dữ liệu khác từ điện thoại bị thu giữ, đặt ra mối lo ngại lớn về quyền riêng tư.
Mục lục
Theo báo cáo độc quyền từ công ty an ninh mạng di động Lookout công bố vào thứ Tư vừa qua, một công cụ hack mới có tên Massistant đang được giới chức Trung Quốc sử dụng rộng rãi. Công cụ này, được phát triển bởi gã khổng lồ công nghệ Xiamen Meiya Pico, cho phép trích xuất dữ liệu toàn diện từ điện thoại bị thu giữ, bao gồm tin nhắn văn bản (kể cả từ các ứng dụng mã hóa như Signal), hình ảnh, lịch sử vị trí, ghi âm, danh bạ và nhiều thông tin nhạy cảm khác.
Massistant là một phần mềm Android được thiết kế để trích xuất dữ liệu pháp y từ điện thoại di động, điều này có nghĩa là các cơ quan chức năng cần phải có quyền truy cập vật lý vào thiết bị. Dù Lookout chưa xác định cụ thể các cơ quan cảnh sát Trung Quốc đang sử dụng công cụ này, nhưng việc sử dụng nó được cho là phổ biến. Điều này đồng nghĩa với việc cả công dân Trung Quốc lẫn du khách đến nước này đều cần phải nhận thức rõ về sự tồn tại của công cụ này và những rủi ro mà nó tiềm ẩn.
Kristina Balaam, một nhà nghiên cứu tại Lookout, người đã phân tích phần mềm độc hại này, chia sẻ: “Đây là một mối lo ngại lớn. Tôi nghĩ bất kỳ ai đang đi du lịch trong khu vực đều cần phải biết rằng thiết bị họ mang vào quốc gia đó rất có thể bị tịch thu và mọi thứ trên đó đều có thể bị thu thập.”
Balaam cũng phát hiện nhiều bài đăng trên các diễn đàn địa phương của Trung Quốc, nơi người dân phàn nàn về việc tìm thấy phần mềm độc hại này được cài đặt trên thiết bị của họ sau khi có tương tác với cảnh sát. Bà nhận định: “Có vẻ như nó được sử dụng khá rộng rãi, đặc biệt là từ những gì tôi đã thấy trong các cuộc bàn tán trên các diễn đàn Trung Quốc này.”
Cách thức hoạt động và những lo ngại về quyền riêng tư
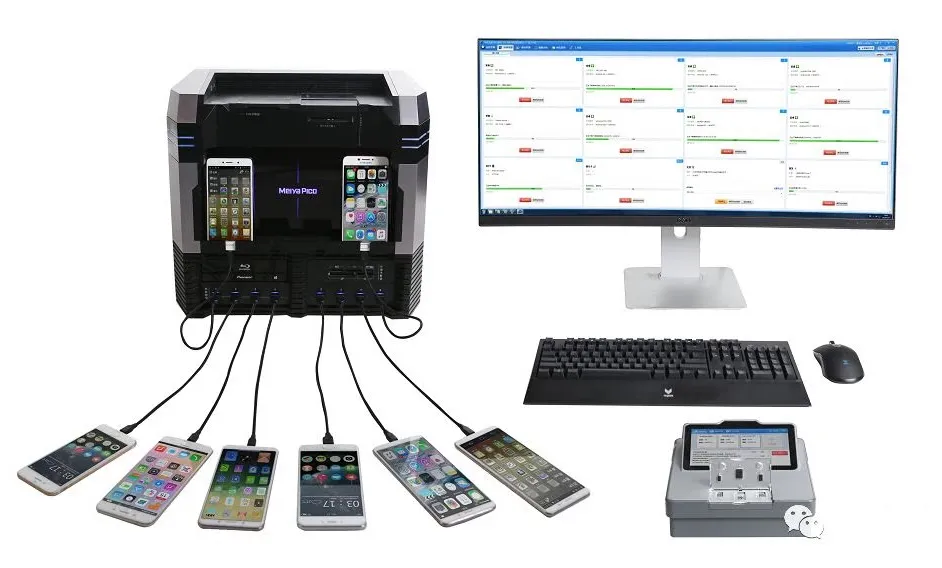
Phần mềm độc hại Massistant cần được cài đặt trên một thiết bị đã mở khóa và hoạt động song song với một thiết bị phần cứng dạng tháp được kết nối với máy tính để bàn. Theo mô tả và hình ảnh hệ thống trên trang web của Xiamen Meiya Pico, cảnh sát không cần sử dụng các kỹ thuật tinh vi như khai thác lỗ hổng zero-day để sử dụng Massistant, bởi vì “mọi người chỉ cần giao nộp điện thoại của họ”, theo những gì Balaam đọc được trên các diễn đàn Trung Quốc.
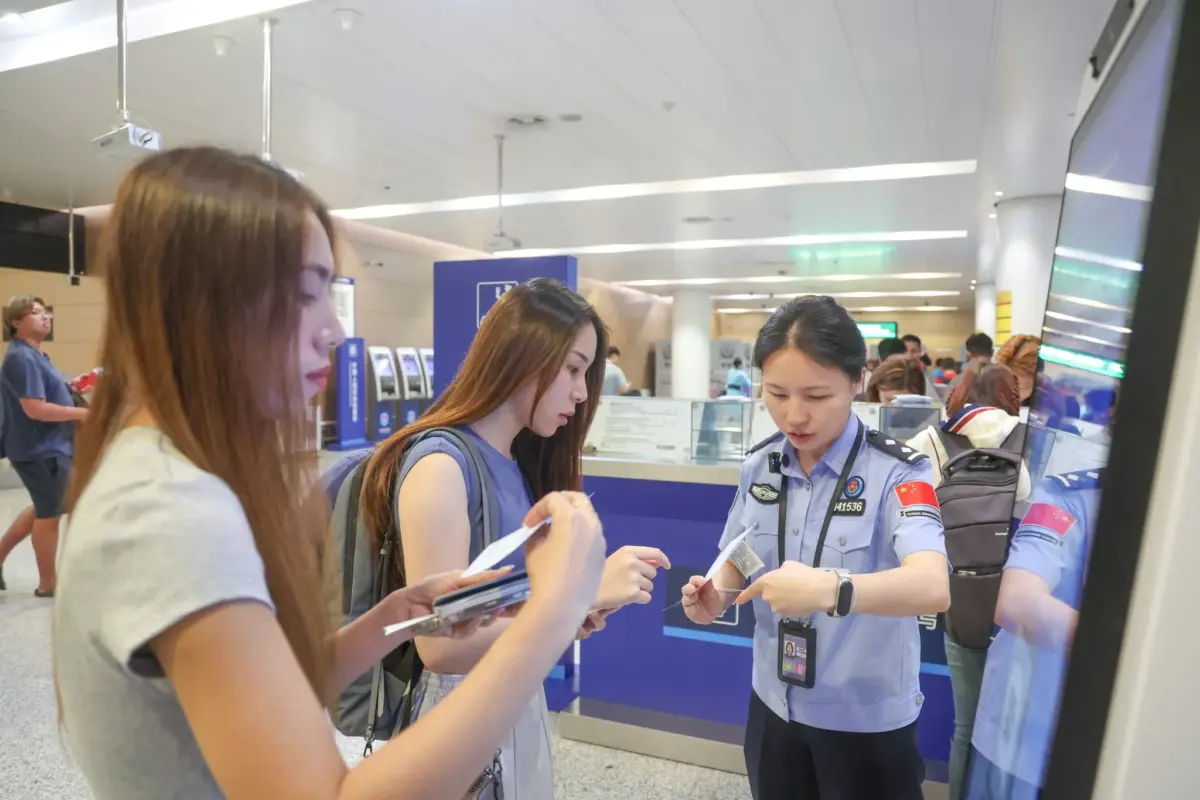
Từ ít nhất năm 2024, cảnh sát an ninh quốc gia Trung Quốc đã có quyền hợp pháp để khám xét điện thoại và máy tính mà không cần lệnh khám xét hoặc có một cuộc điều tra hình sự đang diễn ra. Balaam cho biết: “Nếu ai đó đi qua một chốt kiểm soát biên giới và thiết bị của họ bị tịch thu, họ phải cấp quyền truy cập vào thiết bị đó.”
Lookout chưa thể phân tích thành phần máy tính để bàn của Massistant và cũng chưa tìm thấy phiên bản phần mềm độc hại tương thích với các thiết bị Apple. Tuy nhiên, một hình ảnh minh họa trên trang web của Xiamen Meiya Pico cho thấy các thiết bị iPhone được kết nối với thiết bị pháp y của họ, cho thấy công ty có thể có phiên bản Massistant dành cho iOS để trích xuất dữ liệu từ các thiết bị Apple.
Dấu vết và bối cảnh rộng lớn
Tin tốt là Massistant để lại bằng chứng về sự xâm nhập trên thiết bị bị thu giữ. Người dùng có thể nhận diện và xóa phần mềm độc hại này, ví dụ như nó xuất hiện dưới dạng một ứng dụng hoặc có thể được tìm thấy và xóa bằng các công cụ phức tạp hơn như Android Debug Bridge. Tuy nhiên, tin xấu là tại thời điểm Massistant được cài đặt, dữ liệu của người dùng đã bị thu thập.
Theo Lookout, Massistant là phiên bản kế nhiệm của một công cụ pháp y di động tương tự, cũng do Xiamen Meiya Pico sản xuất, có tên MSSocket, đã được các nhà nghiên cứu an ninh phân tích vào năm 2019. Xiamen Meiya Pico được báo cáo nắm giữ 40% thị phần thị trường pháp y kỹ thuật số tại Trung Quốc và đã bị chính phủ Hoa Kỳ xử phạt vào năm 2021 vì vai trò cung cấp công nghệ cho chính phủ Trung Quốc.
Balaam cảnh báo rằng Massistant chỉ là một trong số lượng lớn các phần mềm gián điệp hoặc phần mềm độc hại do các nhà sản xuất công nghệ giám sát Trung Quốc tạo ra, trong một “hệ sinh thái lớn”. Nhà nghiên cứu cho biết công ty của bà đang theo dõi ít nhất 15 họ phần mềm độc hại khác nhau tại Trung Quốc.